
Ночь, когда зона .ru затихла: что январский сбой DNS раскрыл о самом глубоком слое интернета
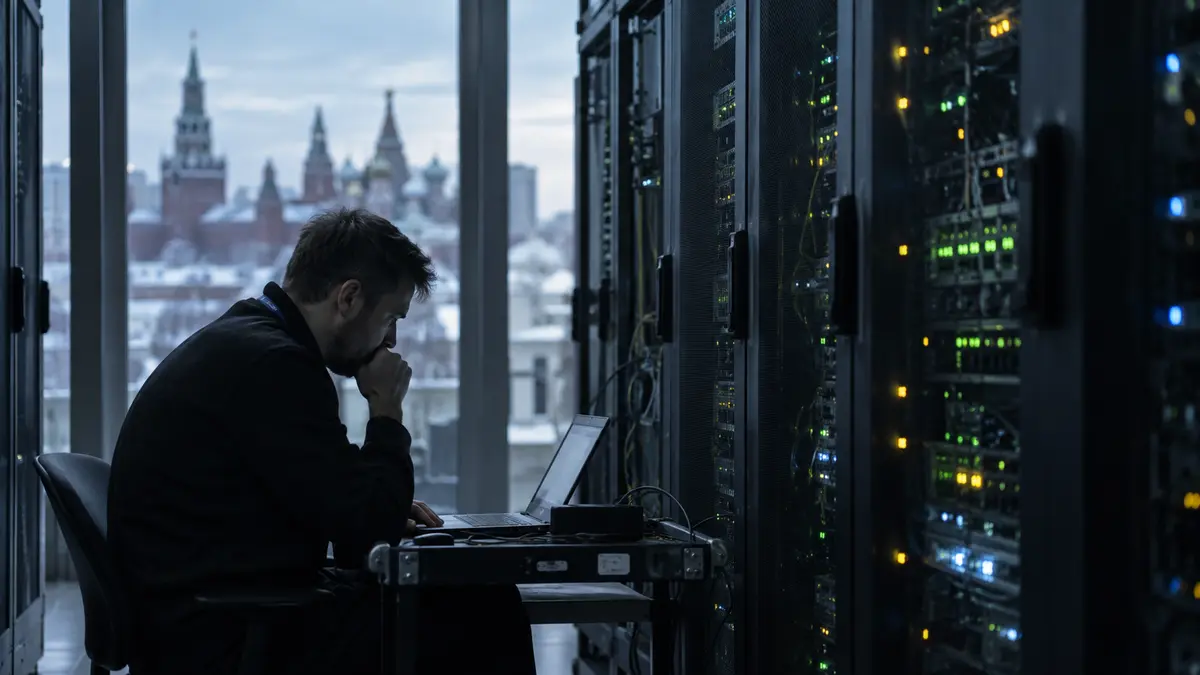
Вечером 30 января 2024 года пользователи крупнейших городов России обнаружили, что самый привычный слой национального интернета перестал отвечать: сайты и приложения в доменной зоне .ru не открывались через мобильных операторов и фиксированных провайдеров. Сервисы мониторинга зафиксировали сбои на некоторых из самых посещаемых ресурсов страны, и уже через сутки Министерство цифрового развития, связи и массовых коммуникаций объявило причину устранённой. Три недели спустя министр закрыл тему прямой формулировкой: строго техническая проблема, без признаков внешнего вмешательства. Между этими двумя заявлениями лежит одна из самых наглядных публичных демонстраций того, насколько сильно национальный интернет опирается на единый глобальный механизм — криптографическую подпись доменных данных, известную как DNSSEC.
Вечер, когда адреса перестали разрешаться
Первыми сигналами стали обычные жалобы пользователей, усиленные сообщениями СМИ вечером 30 января: в крупных российских городах мобильные операторы и провайдеры столкнулись со сбоем, из-за которого не открывались сайты и приложения в доменной зоне .ru. В отдельных сетях при этом не было видно ничего сломанного; отказал шаг, предшествующий любому соединению, — преобразование человекочитаемого доменного имени в адрес, к которому сеть может маршрутизировать трафик.
Масштаб стал виден благодаря мониторингу. По данным сервиса Даунрадар (Downradar), сбои были зафиксированы, в частности, на сайтах Яндекса, МТС, МегаФона, Билайна, Озона, Авито, Вайлдберриз и Кинопоиска, среди прочих. Этот список фактически является картой российского потребительского интернета: поиск, маркетплейсы, телеком-самообслуживание, классифайды и видео. Когда спотыкается слой разрешения имён, каждый из этих бизнесов спотыкается вместе с ним, независимо от того, насколько здоровы его собственные серверы.
Сами операторы поспешили провести границу между своими сетями и зоной. МегаФон сообщил Интерфаксу, что зафиксировал снижение трафика в российском сегменте интернета, но подчеркнул: проблема не в сети МегаФона, их сеть работает нормально. Пресс-служба ВымпелКома заявила, что сеть Билайн работает нормально, а возможные сбои в работе отдельных веб-ресурсов не входят в компетенцию Билайна. Оба заявления описывают одну и ту же архитектуру изнутри: операторы доступа переносят трафик, но не владеют адресной книгой, от которой этот трафик зависит.
Что именно отказало: DNS и его защитный слой
Чтобы понять инцидент, полезно разделить два слоя, которые пользователь ощущает как один. Доменная система имён, DNS, — это компьютерная распределённая система получения доменных данных: планетарная иерархия серверов, переводящая имена в адреса. DNSSEC — набор расширений протокола DNS, который помогает минимизировать атаки, связанные с подменой DNS-адресов при разрешении доменных имён. Он обеспечивает DNS-клиентам аутентичные ответы на DNS-запросы при аутентификации веб-ресурсов в интернете, гарантирует их целостность и предотвращает подмену IP-адресов. Короче говоря, DNS отвечает на вопрос «где находится это имя?», а DNSSEC добавляет гарантию «и этот ответ действительно исходит от зоны, которой принадлежит имя».
Первое объяснение министерства поместило сбой именно во второй слой. Ведомство сообщило, что проблемы с доступностью сайтов и сервисов зоны RU связаны с глобальной протокольной инфраструктурой системы доменных имён DNSSEC — набором расширений протокола DNS, обеспечивающим целостность и надёжность данных. Это не проблема локального маршрутизатора и не авария у провайдера; это проблема в механизме доверия, который позволяет остальному миру принимать ответы зоны .ru как аутентичные.
Файл подписи, подписанный в глобальную систему
Наиболее конкретное техническое описание пришло несколькими днями позже от координационного центра домена .ru/.рф: сбой в доменной зоне .ru стал результатом некорректной работы программного обеспечения, реализующего механизм подписания файла с данными зоны .ru в глобальную систему DNS-серверов. Прочитанное внимательно, это предложение описывает производственный процесс. Данные зоны упаковываются в файл, этот файл подписывается, и подписанный результат публикуется в глобальной системе, чтобы резолверы повсюду могли его проверить. Когда программное обеспечение подписания работает некорректно, опубликованное доказательство аутентичности перестаёт соответствовать ожидаемому, и резолверы, применяющие валидацию DNSSEC, перестают доверять ответам, которые иначе бы выдали.
Именно поэтому инцидент выглядел со стороны так, как выглядел: не медленный сайт, не региональное отключение, а отказ зоны разрешаться у пользователей, чьи резолверы проверяют подписи. Режим отказа принадлежит защитному слою, а не транспортному, и это различие определило всё последующее — и устранение, и хвост распространения, и распределение ответственности между вовлечёнными институтами.
Устранение и хвост распространения
К 31 января Министерство цифрового развития, связи и массовых коммуникаций объявило, что техническая проблема, связанная с глобальной инфраструктурой DNSSEC и вызвавшая недоступность сайтов зоны RU, устранена. Ведомство добавило оговорку, важную для любого, кто эксплуатировал распределённые системы: проблемы в работе DNS могут сохраняться некоторое время, пока обновлённые данные не распространятся по всей системе доменных имён.
Эта оговорка — операционное сердце истории. В распределённой системе исправление является не событием, а волной. Скорректированные данные должны пройти через кэши и резолверы, которые хранят прежние ответы в течение заданных им сроков жизни, и пока волна не завершится, часть пользователей видит исправленную зону, а часть — всё ещё сломанную. Формулировка министерства — устранено, но проблемы могут сохраняться — является точным описанием распространения и объясняет, почему сообщения пользователей не прекратились в момент объявления.
Для бизнесов из списка Даунрадара практическим следствием стала авария, измеренная не их собственным аптаймом, а путём разрешения имени: маркетплейс может держать все серверы здоровыми и всё равно оставаться недоступным для пользователей, чьи резолверы держат устаревшие или непроверяемые ответы. Событие 30 января превратило эту абстрактную зависимость в видимый для клиентов сбой по всему российскому интернету за один вечер.
Хроника одного вечера и одной волны
Сложенные вместе, публичные записи образуют компактную хронологию. Вечером 30 января СМИ со ссылкой на пользователей в крупных городах сообщают, что сайты и приложения .ru не открываются через операторов и провайдеров. 31 января министерство объявляет, что техническая проблема, связанная с DNSSEC, устранена, предупреждая: проблемы DNS могут сохраняться, пока обновлённые данные не распространятся. В последующие дни координационный центр домена .ru/.рф связывает сбой с некорректной работой программного обеспечения, подписывающего файл зоны в глобальную систему DNS-серверов. 20 февраля министр Максут Шадаев сообщает, что проверка выявила строго техническую проблему и отсутствие внешнего вмешательства. Четыре даты, один инцидент и полная дуга от жалобы пользователя до формального закрытия.
Хронология показывает и то, куда ушло время. Само устранение было быстрым; объяснение созревало ступенями — от атрибуции к протокольной инфраструктуре, через названный программный механизм, к выводу проверки. Для коммуникационных команд этот паттерн поучителен: первое честное заявление описывает слой, второе называет механизм, третье закрывает дело. Пропуск ступеней дал бы уверенные заявления, которые доказательства ещё не поддерживали.
Кому принадлежит какой слой
Инцидент также показал, сколько институтов находится между запросом пользователя и работающим сайтом и как их ответственности сцеплены. Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций, Роскомнадзор, в ответ на вопрос Интерфакса указала в другую сторону: управление доменной зоной RU является функцией в зоне ответственности Технического центра интернета. Одновременно Роскомнадзор сообщил, что операторы доступа и владельцы автономных систем, использующие резолвинг Национальной системы доменных имён Центра мониторинга и управления сетью, работают нормально, и что ЦМУС направил соответствующие рекомендации владельцам всех автономных систем в зоне RU.
Три детали в этом абзаце заслуживают внимания. Во-первых, регулятор связи прямо не управляет зоной; управление зоной принадлежит техническому центру. Во-вторых, существует параллельный путь разрешения — Национальная система доменных имён, эксплуатируемая ЦМУС, — и пользователи, чьи провайдеры разрешают имена через неё, не были затронуты таким же образом. В-третьих, канал устранения шёл через рекомендации владельцам автономных систем, субъектам, эксплуатирующим домены маршрутизации на краю национального интернета, а не через единый рубильник, который можно было бы переключить централизованно.
Возникающая картина — это слоистая карта управления: министерство, которое объясняет и координирует; регулятор связи, который надзирает, но передаёт управление зоной; координационный центр, который ведёт производство подписей зоны; технический центр, который управляет зоной; и центр мониторинга, чья национальная система разрешения предлагает альтернативный путь. Ни один из этих слоёв не отказал по отдельности так, чтобы это увидели пользователи; сбой проявился ровно на шве, где подписанные данные зоны встречаются с глобальной системой.
Операторы, оказавшиеся посередине
Для телеком-операторов эпизод стал напоминанием о неудобном положении. Они — первый институт, которого пользователи винят, когда сайт не открывается, однако сбой 30 января возник вне их сетей, в цепочке подписания и валидации зоны. Формулировка МегаФона — трафик снизился, наша сеть в норме — это операторская версия этой границы, а заявление ВымпелКома о том, что сбои отдельных веб-ресурсов не входят в компетенцию Билайна, проводит ту же линию ещё резче.
Показательно и то, чего операторы не говорили: ни один из них не объявил сбой в зоне своей аварией и не пообещал компенсаций за недоступность внешних ресурсов. Такая сдержанность точна юридически и неточна коммерчески: абонент не различает слои интернета и запоминает вечер, когда «ничего не открывалось», как вечер конкретного оператора. Разрыв между технической границей ответственности и пользовательским восприятием — постоянный расход телеком-брендов в инцидентах такого рода.
- Операторы доступа переносят трафик, но не владеют данными зоны, от которых зависят запросы их клиентов.
- Провайдеры, разрешающие имена через национальную систему ЦМУС, продолжали работать нормально, по словам Роскомнадзора.
- Рекомендации, а не приказы, были каналом устранения для владельцев автономных систем внутри зоны RU.
- Контентные и торговые платформы — маркетплейсы, видео, классифайды — приняли удар по клиентам без какой-либо неисправности в собственной инфраструктуре.
Этот список одновременно является чек-листом на следующий инцидент: где происходит разрешение, какой путь использует конкретный провайдер и кто получает рекомендации, когда подписанная зона ведёт себя некорректно.
Три недели, чтобы закрыть дело
Техническое объяснение пришло быстро; формальное закрытие заняло три недели. 20 февраля министр цифрового развития, связи и массовых коммуникаций России Максут Шадаев сообщил журналистам, что проверка сбоя в доменной зоне .ru доказала отсутствие внешнего вмешательства: проверка показывает, что это была строго техническая проблема и признаков внешнего вмешательства не обнаружено. В сочетании с более ранним описанием координационного центра о некорректно работавшем программном обеспечении подписания официальная запись инцидента полна и непротиворечива: программный сбой в механизме подписания, устранение в течение суток, хвост распространения и отсутствие противника.
Ценность такого закрытия не только репутационная. В среде, где интернет-инциденты рутинно интерпретируются через призму безопасности, министерское заявление о том, что проверка не нашла внешнего вмешательства, превращает пугающий вечер в решаемую инженерную задачу. Оно же задаёт границу уроков: это была не атака, которую нужно сдерживать, а производственный процесс, который нужно укреплять.
Что измерила авария
Инциденты такого рода — редкая возможность измерить зависимости, которые в обычное время невидимы. Сбой 30 января измерил сразу несколько.
- Концентрация: между зоной .ru и глобальной валидацией стоит единый механизм подписания; сбоя его программного обеспечения хватило, чтобы зона перестала разрешаться у валидирующих пользователей.
- Распространение как время восстановления: устранение объявили 31 января, однако министерство предупредило, что проблемы DNS могут сохраняться до распространения обновлённых данных — восстановление это волна, а не переключатель.
- Параллельные пути: национальная система разрешения ЦМУС giữла операторов доступа в нормальной работе, показывая, что альтернативный путь валидации меняет влияние на пользователей.
- Асимметрия ответственности: операторы и платформы приняли на себя вину и потерю трафика за сбой в инфраструктуре, которой никто из них не управляет.
- Швы управления: ответственность распределена между министерством, регулятором, координационным центром, техническим центром и центром мониторинга, и инцидент прошёл ровно по этим швам.
Ни одно из этих измерений не требует домыслов; каждое видно в официальных заявлениях и в данных мониторинга, приводимых здесь по сообщениям Интерфакса. Вместе они описывают национальный интернет, пользовательская устойчивость которого зависит от глобального механизма доверия, эксплуатируемого через отечественную производственную цепочку.
Перспектива: что изменило бы картину
Практическая повестка, вытекающая из инцидента, инженерная, а не политическая. Программное обеспечение подписания — это производственное программное обеспечение: ему нужна та же дисциплина, что и любой системе, чей выход потребляет весь мир, — поэтапные выкладки, валидация подписанного результата до публикации и быстрый, хорошо коммуницируемый откат. Распространение заслуживает явного планирования, потому что хвост между «устранено» и «устранено везде» — это то время, когда пользователи продолжают жаловаться, а службы поддержки продолжают эскалировать. И существование национального пути разрешения ставит перед провайдерами постоянный вопрос: какие резолверы фактически используют наши клиенты и что с ними случится, если глобальная цепочка валидации снова даст сбой?
Для бизнесов, оказавшихся в списке Даунрадара вечером 30 января, урок уже и более коммерческий: риск разрешения имён принадлежит тому же планированию непрерывности, что и дата-центры и платёжные шлюзы, потому что он может обнулить доступность, не тронув ни одного собственного сервера. Для институтов, которые ведут зону, урок касается шва: файл, подпись и глобальная система должны рассматриваться как одна производственная линия, потому что именно так они отказали — и именно так им снова будут доверять.
Из хвоста распространения следует ещё одна дисциплина: коммуникация инцидента должна описывать состояния, а не моменты. «Устранено» и «полностью распространено» — разные утверждения, и формулировка министерства от 31 января их не смешивала. Службы поддержки, статусные страницы и партнёрские уведомления, сохраняющие то же различие, избавляют себя от второй волны обращений, когда хвост переживает заголовок.
Эпизод января 2024 года завершился без противника и без долгосрочного ущерба, что является наилучшим доступным исходом для сбоя такого рода. Что он оставляет после себя — точная карта того, где национальный интернет сильнее всего и где он тоньше всего: силён сетями, платформами и параллельными путями разрешения, тонок в единой точке, где подписанный файл встречается с глобальной системой DNS-серверов. В следующий раз, когда этот шов придёт в движение, карта, нарисованная вечером 30 января, будет первым документом, к которому потянутся инженеры.
Только что опубликовано

Цены на жильё и аренду в Европе

Авио США начала работы на производственной площадке в Вирджинии

Один рынок акций и две валютные меры

Российский проект бюджета повышает планы расходов и заимствований

МРОТ в 2027 году вырастет на 6,8% — до 28 935 рублей

Двадцать пять лет до первой поставки: что означает рубеж KF-21 Boramae для аэрокосмической отрасли Южной Кореи
Дайджест новостей партнёров
 Салоны A380 и инвестиции «Бритиш Эйрвейс»
 Тяньвань-7: первая электроэнергия и пусконаладка
 Продажи и предложение немецкого вина
 Приобретение «Бутс» и розничные инвестиции
 Таможенная прослеживаемость и обмен данными
 Продажи Мерседес-Бенц и выпуск электромобилей на разных рынках
 Гибридная модель перепродажи ИКЕА: выкуп, ликвидность и мебельная логистика
 Цены на жильё и аренду в Европе
 Оплата курьеров и каналы доставки
 Цифровая корреспонденция компаний
 Инвестиции в искусственный интеллект и прогноз ВТО
 Соглашение «КАМАЗа» с Мали
Оставить комментарий